憑據上實際簽了什麼
Intel 在自家 SGX 遠端證明服務的說明頁上把兩件事分開寫。一邊是遠端證明讓採信的一方更有把握的部分 —— 程式確實跑在 SGX enclave 裡,而且這台機器已更新到最新安全等級,也就是可信運算基底(TCB,指晶片與微碼這一層的信任基礎)的版本。另一邊是證明結果本身提供的三樣東西,被證明軟體的身分、未被量測狀態的細節(例如執行模式),以及對軟體是否被動過手腳的評估。兩份清單都落在環境這一層。
換句話說,憑據回答的是「這台機器上載入的是哪一份東西」,不回答「這份東西做的事對不對」。一個只把使用者的提示原封不動轉發給外部 API 的薄殼,只要它自己完整載入,一樣拿得到合格的證明。
有個細節值得專門看一眼。憑據會一併顯示這台機器停在哪一個安全等級上。專案給的憑據若顯示 TCB 已過期,那份憑據仍然是真的,只是它保證的等級比宣傳裡聽起來的低。
產憑據、驗憑據、採信,是三個角色
IETF 的 RFC 9334(遠端證明程序架構)把角色分開寫:Attester 產出 Evidence,Verifier 評估這份 Evidence 並產出 Attestation Results,Relying Party 才依據結果決定要不要採信。標準把三者分開,是因為只有在評估的一方和被評估的一方不是同一個人時,結果才有重量。
回到專案方身上,你會遇到的說法大致三種,能核到的深度差很遠:
- 文件或貼文裡寫著「我們跑在 TEE 裡」,沒有附任何憑據 —— 這是自述,記進證據表「團隊聲明」那一欄就好。
- 給一張 attestation 報告的截圖 —— 它屬於某一個時點,你沒辦法自己重驗,也看不出後來有沒有換過部署。
- 給出公開的驗證途徑:憑據在哪裡拿、用哪個驗證器跑,甚至每次輸出都帶上簽章 —— 這一種才接近宣傳詞的字面意思。
第二種和第三種在文案裡常共用同一個詞。把宣傳詞轉成可觀察的測試時,索取那個驗證途徑是最省力的一步;要不到,這一列就到此為止。
CPU 那側的憑據蓋不到 GPU
大模型推理多半跑在 GPU 上,而 CPU enclave 的證明只覆蓋 CPU 那一側。GPU 走的是另一條路:NVIDIA 把機密運算的證明做成一整套獨立服務,官方文件列出遠端證明服務(NRAS)、參考完整性清單(RIM)服務與 OCSP 服務,用途是以密碼學方式核對 NVIDIA 硬體與軟體的真偽與完整性。
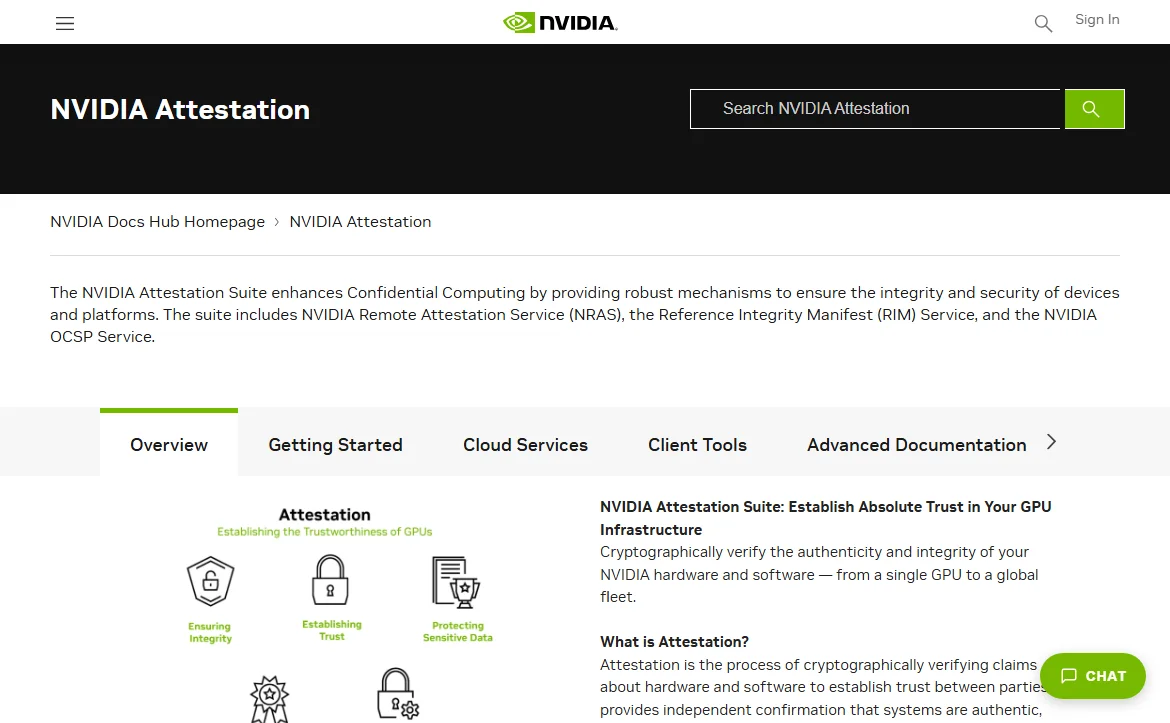
所以真正該問的是覆蓋範圍:哪些元件在受保護環境裡、模型權重在哪裡載入、簽章用的私鑰是不是也在同一個環境裡、GPU 有沒有一併被證明。少了 GPU 那一段,「模型在受保護環境裡跑」覆蓋到的可能只是排程和前處理。
還有一個常被跳過的環節:量測值本身是一串雜湊,要能對回一份公開、可重建的映像或建置說明,才變成證據。對不回去的時候,它只是一串數字 —— 這一段和程式碼與部署版本的證據鏈其實是同一件事。
能向專案要的三樣東西
不必爭論硬體安不安全,直接要這三樣;對方給不出來,本身就是結論。
- 可公開重驗的證明途徑:憑據長什麼樣、在哪裡取得、用哪個驗證器跑一遍。
- 量測值對應的建置:哪一份映像、哪個版本、怎麼重建出同一個雜湊。
- 一句覆蓋範圍聲明:哪些元件在受保護環境內、GPU 是否納入、錢包私鑰放在哪裡。
三樣缺一樣,這條聲明在證據表上就得降一級;三樣都拿不到,比較誠實的記法是把它歸進行銷用語,而不是安全性質。AI 證據與宣傳詞核對器可以把這一列連同其他聲明一起排開看。
還有一句要說清楚:即使三樣齊備,憑據也不回答「誰能把這個 Agent 改掉或停掉」。升級權限、金鑰保管、多簽名單走的是另一條完全不同的線。
驗證工作簿
兩張檢查卡對應這份檔案裡最容易被含糊處理的兩個點:憑據能不能由你這一側重驗,以及覆蓋範圍有沒有落成文字。判定結果請連同材料一起存檔。
檢查 01|憑據能不能由第三方重驗
- 本輪做法
- 向專案索取憑據的取得方式與驗證途徑,自己走一遍,不接受單張截圖
- 應取得的證據
- 憑據來源、驗證器或驗證端點、驗證時間,以及回傳的軟體身分與 TCB 等級
- 會推翻判定的訊號
- 憑據只在專案自己的介面裡顯示,或無法在你這一側重跑
- 本題判定規則
- 不可重驗時,這一列只記「團隊聲明」,不記硬體保證
檢查 02|覆蓋範圍有沒有寫明
- 本輪做法
- 逐項確認 CPU 側、GPU 側、模型權重與私鑰各自落在受保護環境的哪一邊
- 應取得的證據
- 書面的覆蓋範圍說明,以及量測值能對回的公開建置
- 會推翻判定的訊號
- 用一份 CPU 憑據代表整條推理鏈,或迴避 GPU 是否納入的提問
- 本題判定規則
- 覆蓋範圍不明時,結論限於已被憑據點到的那些元件
本檔案使用的來源
- Intel SGX Attestation Services — 遠端證明保證的是程式跑在 enclave 裡、平台處於最新安全等級(TCB 版本);證明結果本身提供軟體身分、未被量測狀態的細節與軟體是否被動過的評估,取自晶片廠一手說明頁(查證 2026.09)。
- RFC 9334:Remote ATtestation procedureS (RATS) Architecture — Attester、Verifier、Relying Party 與 Evidence、Attestation Results 的定義出處(查證 2026.09)。
- NVIDIA Attestation 官方文件 — GPU 側證明由 NRAS、RIM 與 OCSP 三套服務組成,用於以密碼學方式核對 NVIDIA 硬體與軟體的真偽與完整性(查證 2026.09)。